IPv6時代のインターネット接続 IPoEとバーチャルコネクトの活用(3)
事業推進部でネットワークを担当しているKです。
前回の記事「IPv6時代のインターネット接続 IPoEとバーチャルコネクトの活用(2)」に続いて第3回です。
前回のコラムでは、IPoE接続でIPv4通信を利用する仕組みや、OCNバーチャルコネクトの概要、YAMAHA製ルーターで利用する際のポイントについて紹介しました。
今回は、その仕組みが実際のルーター設定でどのように表現されるのかを見ていきます。
設定例を読み解きながら、ネットワークエンジニアがどのような考え方で通信環境を構築しているのかも感じていただければと思います。
YAMAHA RTX830におけるOCNバーチャルコネクト(IPoE)の設定例を見ていきます。
前提は「ひかり電話契約なし・動的IP(シェアードアドレス)契約」です。
【参考】YAMAHAネットワークOCNバーチャルコネクトでインターネット接続
https://network.yamaha.com/setting/router_firewall/ipv6/virtual_connect
私たちの実業務でも、実機に投入する前の設定をコマンドベースでレビューすることがあります。
皆さんも、実際に設定をレビューするつもりで見てみてください。
コマンドの確認にあたっては、メーカーのコマンドリファレンスが参考になります。
【参考】YAMAHAルーターシリーズコマンドリファレンス
https://www.rtpro.yamaha.co.jp/RT/manual/rt-common/index.html
※以下では、解説しやすいよう一部コマンドの掲載順を入れ替えています。
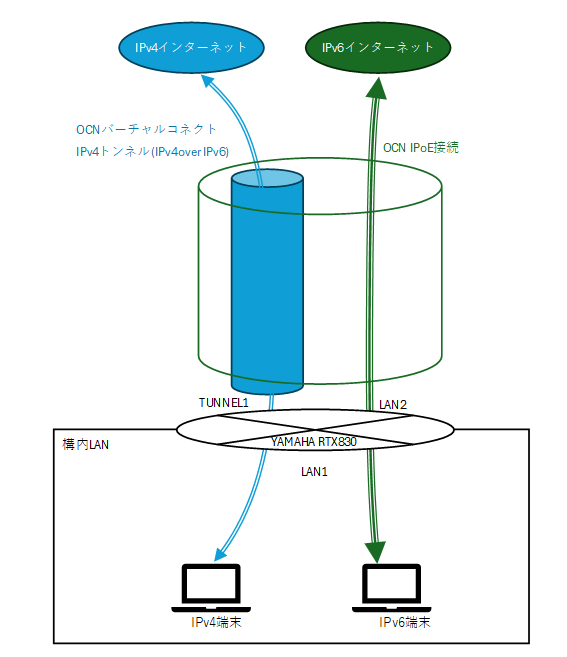
ネットワーク構成の概要図は以下のとおりです。
1. ゲートウェイの設定
ip route default gateway tunnel 1
<解説>
デフォルトゲートウェイ(標準の通信先)をTUNNEL1(このあと出てくるトンネルインターフェース側)に設定しています。
2. インターフェースの設定(LAN側LAN1、WAN側LAN2ポート使用)
ip lan1 address 192.168.100.1/24
ipv6 lan2 dhcp service client ir=on
ipv6 prefix 1 ra-prefix@lan2::/64
ipv6 lan1 address ra-prefix@lan2::1/64
ipv6 lan1 rtadv send 1 o_flag=on
ngn type lan2 ntt
<解説>
各インターフェースのIPv4およびIPv6アドレス設定の設定を行っています。
構内LANはIPv4、IPv6のいずれも使えるようにしています。
また、インターネット側はNTTのNGN網への接続をすることを指定しています。
ipv6 lan2 secure filter in 101000 101001 101002 101003
ipv6 lan2 secure filter out 101099 dynamic 101080 101081 101082 101083 101084 101085 101098 101099
ipv6 filter 101000 pass * * icmp6 * *
ipv6 filter 101001 pass * * tcp * ident
ipv6 filter 101002 pass * * udp * 546
ipv6 filter 101003 pass * * 4
ipv6 filter 101099 pass * * * * *
ipv6 filter dynamic 101080 * * ftp
ipv6 filter dynamic 101081 * * domain
ipv6 filter dynamic 101082 * * www
ipv6 filter dynamic 101083 * * smtp
ipv6 filter dynamic 101084 * * pop3
ipv6 filter dynamic 101085 * * submission
ipv6 filter dynamic 101098 * * tcp
ipv6 filter dynamic 101099 * * udp
<解説>
IPv6インターフェースのセキュリティ設定を行っています。
インターネットからの通信(in)とインターネットへの通信(out)それぞれに指定しています。
・外 ⇒ 内:icmp6、ident(TCP:113)、DHCPv6(UDP:546)、IPIPトンネルを許可
・内 ⇒ 外:FTP、DNS、Webアクセス、電子メール、その他TCP/UDP通信を原則許可
3. トンネル設定(IPv4 over IPv6)
tunnel select 1
tunnel encapsulation map-e
tunnel map-e type ocn
ip tunnel mtu 1460
<解説>
IPv6経由でIPv4通信を行う(IPv4 over IPv6といいます)ためのトンネルインターフェースの設定を行っています。
OCNバーチャルコネクトではMAP-Eというタイプのトンネルを利用してIPv4アクセスを行っているため、これを設定しています。
MTU(Maximum Transmission Unit 通信パケットの最大サイズ)は一般のTCP/IPネットワーク(イーサネット)では1500ですが、トンネルを通すときはカプセル化のオーバーヘッドを考慮して小さめのサイズを指定します。
これを指定しないと通信が遅くなったり、通信できなくなったりといったトラブルが起こります。
ip tunnel secure filter in 400003 400020 400021 400022 400023 400024 400025 400030 400032
ip tunnel secure filter out 400013 400020 400021 400022 400023 400024 400025 400026 400027 400099 dynamic 400080 400081 400082 400083 400084 400085 400098 400099
ip tunnel nat descriptor 20000
tunnel enable 1
ip filter 400003 reject 192.168.100.0/24 * * * *
ip filter 400013 reject * 192.168.100.0/24 * * *
ip filter 400020 reject * * udp,tcp 135 *
ip filter 400021 reject * * udp,tcp * 135
ip filter 400022 reject * * udp,tcp netbios_ns-netbios_ssn *
ip filter 400023 reject * * udp,tcp * netbios_ns-netbios_ssn
ip filter 400024 reject * * udp,tcp 445 *
ip filter 400025 reject * * udp,tcp * 445
ip filter 400026 restrict * * tcpfin * www,21,nntp
ip filter 400027 restrict * * tcprst * www,21,nntp
ip filter 400030 pass * 192.168.100.0/24 icmp * *
ip filter 400032 pass * 192.168.100.0/24 tcp * ident
ip filter 400099 pass * * * * *
ip filter dynamic 400080 * * ftp
ip filter dynamic 400081 * * domain
ip filter dynamic 400082 * * www
ip filter dynamic 400083 * * smtp
ip filter dynamic 400084 * * pop3
ip filter dynamic 400085 * * submission
ip filter dynamic 400098 * * tcp
ip filter dynamic 400099 * * udp
<解説>
IPv4トンネルインターフェースのセキュリティ設定を行っています。
インターネットからの通信(in)とインターネットへの通信(out)それぞれに指定しています。
・外 ⇒ 内:icmp、ident(TCP:113)を許可、プライベートIP通信禁止、Windowsファイル共有関係(TCP:135,137-139,445)の通信を禁止
・内 ⇒ 外:FTP、DNS、Webアクセス、電子メール、その他TCP/UDP通信を原則許可
また、次に記載するNAT設定(20000番)をIPv4トンネルインターフェースに設定しています。
4. NATの設定
nat descriptor type 20000 masquerade
nat descriptor address outer 20000 map-e
<解説>
構内LANで使用できるIPv4アドレスはプライベートIPと呼ばれ、インターネットで使用できるIPv4アドレス(グローバルIP)へ変換する必要があり、通常NAT(Network Address Translation)という仕組みを利用します。
ここではさらに複数台の端末からインターネットにアクセスできるよう、IPv4アドレスとポートを同時に変換する仕組みとしてNAPT(Network Address and Port Translation。IPマスカレードとも呼ばれます)を使用しています。
5. DHCPの設定
ipv6 lan1 dhcp service server
dhcp service server
dhcp server rfc2131 compliant except remain-silent
dhcp scope 1 192.168.100.2-192.168.100.191/24
<解説>
ネットワークにPCなどの端末を接続する際に、自動的にIPアドレスを付与する仕組みがあり、これをDHCP(Dynamic Host Configuration Protocol)と呼びます。
構内LAN側にIPv4、IPv6両方のDHCPが有効となるように設定しています。
6. DNSの設定
dns host lan1
dns service fallback on
dns server dhcp lan2
<解説>
インターネットでは通常Webアクセスで使用するwww.f-axis.co.jpのような名前(ホスト名/ドメイン名)とIPアドレスを変換して通信しなければなりません。
この変換のことを名前解決と呼び、名前解決を行う仕組みがDNS(Domain Name System)です。
この設定では構内LAN側からのみ名前解決を受け付けるようにしています。
またIPv6サービスへのアクセスを優先するよう、まずIPv6での名前解決を行い、存在しなければIPv4の名前解決をするようにしています。
補足事項
- 【重要】ルーターの管理者パスワードは初期パスワードから必ず変更してください!
- ファームウェアは必ず最新(Rev.15.02.10以降)にしてください。
- ひかり電話契約の有無によって設定が異なるため、契約状況を事前に確認してください。
- このコマンド設定例がすべての環境で使用できるとは限りません。
必ず自社の環境やセキュリティポリシーとあっているかを確認したうえ、検証をしてから利用してください。 - コマンドを機器に送信する方法は機器のマニュアルをご覧ください。
通常、シリアル接続、Telnet/SSH接続で行います。
直接USBメモリにConfigファイルを作成して起動する方法もあります。 - 構内LAN側につないだPC等の端末はIPv6とIPv4の両方を有効化することをお勧めします。
IPv4のみを有効化した場合、IPv6のサイトには繋がりません。
逆にIPv6のみを有効化した場合、IPv4のサイトには繋がりません。
この設定をルーターに送り込み、インターネット回線(lan2)、構内回線(lan1)をつなぐことでインターネット接続ができるようになります。
今回紹介した設定は、一見すると多くのコマンドが並んでいるだけのように見えるかもしれません。
しかし、それぞれには「IPv6でインターネットへ接続する」「IPv4通信をIPv6経由で利用できるようにする」「通信を安全に保つ」といった明確な役割があります。
ネットワークエンジニアは、こうした設定を組み合わせながら、利用者が特別なことを意識しなくても快適かつ安全にインターネットを利用できる環境を構築しています。
コマンドひとつひとつの意味を理解していくと、通信がどのように成り立っているのかが見えてきます。
終わりに
ここまで、YAMAHA RTX830の設定例をもとに、IPoEとIPv4 over IPv6の実際の構成を見てきました。
コマンドだけを見ると難しそうに感じますが、役割ごとに分けて読むと、インターネット接続に必要な考え方が少しずつ見えてきます。
私たちネットワークエンジニアは、このようなインターネット接続設定だけでなく、構内配線の管理、機器設定、通信状況の確認など、幅広い業務を担っています。
通信ネットワークは、問題なく使えているときほど意識されにくいものです。
しかし、日々の安定した通信の裏側には、多くの技術とそれを支えるエンジニアの仕事があります。
この連載を通して、ネットワークの仕組みや仕事の面白さに少しでも関心を持っていただけたら嬉しいです。